Mostrando postagens com marcador Segurança. Mostrar todas as postagens

quarta-feira, 27 de julho de 2011

E-mail falso SANTANDER

Ao acessar meus e-mails hoje pela manhã havia um e-mail, bem convincente, do Santander (Imagem 1) com meu nome e CPF.

Imagem 1

Mas análisando melhor o e-mail reparei algumas coisas:


1º - O e-mail de origem é "santander@email.com", não é do domínio satander.com.br;

2º - O link para o "Recadastramento" também não aponta para santander.com.br;


3º - Ao acessar o site (por curiosidade) o cadastro pede todas as informações;


4º - Depois de digitar os dados "falsos" o próximo passo é digitar todos os dados do cartão se segurança, incluindo o número de série;

Depois de preencher os dados, você é redirecionado para o site do Santander.


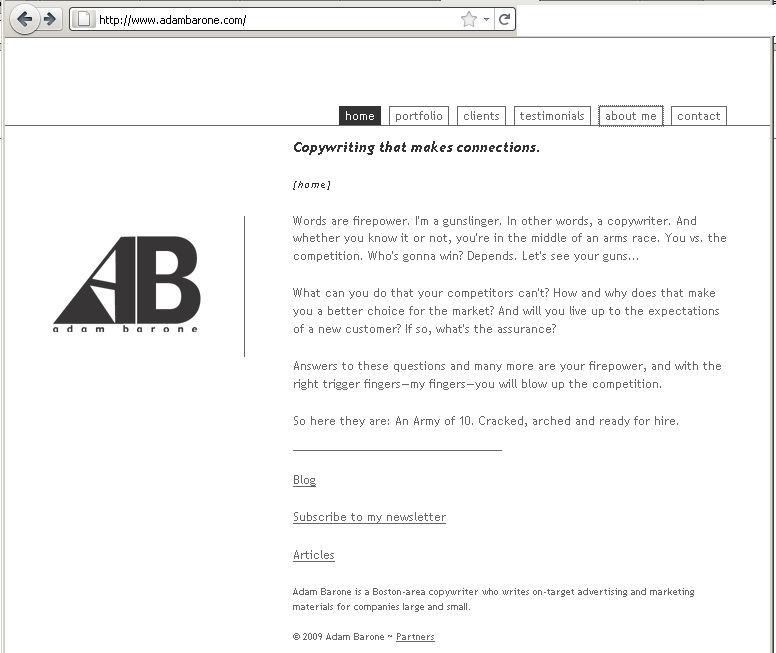
5º - Se você retirar a palavra "SantanderBR" do final do link (http://www.adambarone.com/SantanderBR) para onde foi redirecionado, acessamos o site da Adam Barone, com links para o blog, entrar em contato, clientes.


Nunca digite seus dados bancários antes de conferir se o endereço da página que está acessando é realmente do domínio do banco: santander.com.br, itau.com.br, bb.com.br, bradesco.com.br.

Principalmente se pedirem sua senha e os dados do cartão de segurança.

Se você fez isso, ligue para o banco altere sua senha e peça para bloquear seu cartão de segurança e lhe enviarem um novo.

quarta-feira, 16 de setembro de 2009

Falha no site da VIVO - /etc/passwd, http.conf e /etc/groups

De acordo com a Web Application Security Consortium
(WASC), mais de 96% dos sites possuem vulnerabilidades severas.

Quando pensamos que estamos que um site de uma empresa como a VIVO faz parte dos outros quase 4%, mas não é bem assim.

Olha as imagens abaixo as imagens da falha do servidor que permite visualizar o conteúdo dos arquivos /etc/passwd, http.conf e /etc/groups.

Por isso, por mais confiável que a empresa possa ser no serviço que presta fora da WEB, o ideal é sempre ficar de olho no serviço prestado via WEB.

segunda-feira, 15 de dezembro de 2008

FBI ajudará Brasil a abrir arquivos de Daniel Dantas

O Instituto Nacional de Criminalística, em Brasília, jogou a toalha. Cinco meses depois de a Polícia Federal ter apreendido cinco discos rígidos de computador no apartamento do banqueiro Daniel Dantas, o órgão concluiu que não tem condições de quebrar a senha que protege os arquivos ali guardados. Vai pedir ajuda ao FBI, a polícia federal dos EUA.

Esses discos não são os mesmos apreendidos em 2004 na Operação Chacal. Os de 2004 já foram abertos pelo Instituto de Criminalística e seus dados são usados na investigação que originou a Operação Satiagraha.

Para que as eventuais provas produzidas pela abertura do disco rígido tenham validade no Brasil, a PF e o Ministério Público Federal vão se valer de um acordo que o país assinou com os Estados Unidos em 2001 para remeter os discos.

Esse acordo, chamado MLat (Mutual Legal Assistance Treaty ou Acordo de Assistência Judiciária em Matéria Penal), permite a troca de informações criminais entre os dois países sem muita burocracia. Foi por meio desse acordo, por exemplo, que os EUA enviaram um contêiner com documentos bancários que permitiram que a Justiça brasileira instaurasse ações penais contra mais de cem doleiros.

Não é exatamente uma vergonha, como imagina o senso comum, que o Instituto Nacional de Criminalística não tenha conseguido decifrar os códigos que protegem os discos rígidos encontrados no apartamento de Dantas, dentro de um armário, num corredor que dá acesso ao quarto do banqueiro.

Dois especialistas em criptografia ouvidos pela Folha estimam que um arquivo bem protegido, com chaves de 128 bits, por exemplo, podem consumir anos de trabalho de um computador de grande porte para que a senha seja quebrada.

Essas senhas são feitas com combinações de zero e um, como toda a linguagem de computadores. Para se calcular a possibilidade de combinações de uma senha de 128 bits, por exemplo, basta pegar o número 2 e elevá-lo a 128. Para se ter uma idéia da ordem de grandeza, daria algo como o número dez seguido de 128 zeros. Outra comparação: as combinações possíveis numa criptografia de 128 bits são maiores que o número de átomos do universo.

Ordem judicial

A PF e o Ministério Público Federal têm um plano B caso o FBI não consiga abrir os arquivos de Dantas --uma possibilidade nada remota nesse caso, segundo peritos brasileiros.

O plano B prevê que a Justiça americana peça à empresa que produziu a criptografia usada por Dantas para fornecer a senha. Numa comparação ligeira, seria como pedir a um fabricante de cadeado que fornecesse a senha de abertura.

Há precedentes legais nos EUA para esse tipo de pedido. O Departamento de Justiça dos EUA já conseguiu ordens judiciais para que empresas que trabalham com dinheiro virtual fornecessem a senha da criptografia que protegia os arquivos porque havia suspeita de que essa tecnologia era usada por terroristas.

A legislação criada após os ataques de 11 de setembro de 2001 prevê que o dono de um computador portátil forneça a senha em vistorias em aeroporto caso o funcionário requisite.

Há policiais que são céticos sobre a possibilidade de haver dados novos nos discos rígidos apreendidos no apartamento de Dantas. A razão do ceticismo é simples: o banqueiro sabia que a PF o investigava antes mesmo de a Folha noticiar a existência da apuração, em abril deste ano.

Fonte: Folha Online

Links relacionados:
PF não consegue decifrar criptografia dos arquivos de Daniel Dantas

sexta-feira, 24 de outubro de 2008

Site de candidato a prefeito (Fogaça) é atacado por hackers e sai do ar

Dois ataques por hackers ao site do candidato à reeleição à prefeitura de Porto Alegre, José Fogaça, foram constatados nesta amanhã. Até às 12h40 o site não havia voltado à Internet. A primeira modificação aconteceu na madrugada de sexta-feira, 24. Às 8h30 a página já havia voltado ao normal. No local, os invasores publicaram "Fora Fogaça" e "Fogaça despenca na final".

O segundo ataque aconteceu por volta das 10h. Uma imagem do presidente Lula de barriga de fora, apontando para o umbigo foi inserida na página princial. Às 12h35 o site havia sido retirado do ar. Uma mensagem dizia: "O site do candidato da Coligação Cidade Melhor, Futuro Melhor, José Fogaça, está fora do ar momentâneamente". No meio da tarde o site voltou ao ar.

Segundo um dos coordenadores da campanha e assessor de imprensa de Fogaça, Marcelo Villas Bôas, a equipe da coligação está trabalhando para corrigir a página e não pretende retirar o site do ar antes do horário previsto em lei. "Vamos tentar consertar, como já fizemos pela manhã, para preservar a integridade do site. Queremos mantê-lo ativo até à meia noite de hoje, prazo permitido pela lei".

Bôas disse que se os ataques se repetirem a coligação estuda uma medida mais drástica. "Se for impossível evitar esses ataques, talvez seja preciso eliminar a página".

Ainda de acordo com coordenação da campanha, não há suspeitas sobre quem teria cometido a modificação e o caso foi encaminhado ao setor jurídico da coligação. "Não temos a menor idéia dos responsáveis. Estão sendo feitas as provas e encaminhamos para o jurídico estudar as medidas cabíveis", finalizou.


Fonte: Terra

Microsoft disponibiliza atualização de segurança

Vulnerabilidade em todas as versões do Windows permite execução de código remoto

Conforme adiantado pela InformationWeek norte-americana, a Microsoft anunciou a atualização de segurança MS08-067 para uma vulnerabilidade em todas as versões do Windows, afetadas pela possibilidade de execução de código remoto.

A Microsoft iniciou o Processo de Resposta a Incidente de Segurança de Software (Software Security Incident Response Process – SSIRP) para investigar o problema.

Como a vulnerabilidade tem gravidade "importante" para o Windows Vista e Server 2008, e "crítica" para as versões anteriores, o boletim de atualização foi publicado excepcionalmente nesta quinta-feira, fora do ciclo normal de pacotes de correções.

Mais informações sobre a vulnerabilidade estão nos seguintes links (conteúdo em inglês):

- Centro de Respostas à Segurança Microsoft: http://blogs.technet.com/msrc/default.aspx

- Pesquisa e Defesa contra Vulnerabilidades de Segurança: http://blogs.technet.com/swi/

- Centro de Proteção de Softwares Maliciosos Microsoft: http://blogs.technet.com/mmpc/

- Ciclo de Vida de Desenvolvimento Seguro: http://blogs.msdn.com/sdl/


Fonte: IT Web

quinta-feira, 23 de outubro de 2008

Microsoft publica boletim de correções urgentes

Pacote tem como alvo sanar uma vulnerabilidade (ou mais) classificada como "crítica" para Windows 2000, Windows Server 2003 e XP

Pela primeira vez em mais de um ano, a Microsoft planeja publicar um pacote de correções de emergência, para sanar uma vulnerabilidade crítica no seu sistema operacional.

Em um post no blog do centro de segurança da empresa (Microsoft Security Response Center - MSRC), o gerente Christopher Budd anunciou a publicação do boletim extraordinário. "Planejamos soltar o comunicado de segurança do Windows com um nível máximo de severidade crítica; o lançamento está planejado para esta quinta-feira, 23 de outubro".

Geralmente, a Microsoft publica boletins de segurança na segunda terça-feira de cada mês, evento que se tornou conhecido como Patch Tuesday. Em raras ocasições, como em abril de 2007, a gigante lança um "boletim extraordinário" para vulnerabilidades que requerem atenção imediata.

O Patch Tuesday mais recente foi em 14 de outubro, quando a Microsoft lançou 11 boletins de segurança para quatro questões críticas, seis importantes e uma moderada.

O boletim desta quinta-feira vai tratar de uma vulnerabilidade (ou mais de uma) classificada como crítica para o Windows 2000, Windows Server 2003 e Windows XP. Para o Windows Vista e Windows Server 2008, o problema foi considerado "importante".


Fonte: IT Web

quarta-feira, 22 de outubro de 2008

Hacker que espiava garotas pela webcam é condenado

Um hacker de 47 anos foi condenado a quatro anos de prisão no Chipre, ilha localizada ao sul da Turquia, depois de tomar controle de webcams de computadores ligados à Internet para espiar adolescentes.

O técnico em computadores, que não teve seu nome identificado, usou um spyware enviado como anexo de e-mail para controlar remotamente a câmera de pelo menos uma garota, a fim de fotografá-la em seu quarto, explicou o site TechRadar.

O hacker usou as fotografias da vítima para chantageá-la com o objetivo de vê-la nua. Se ela não aceitasse a proposta, ele distribuiria via e-mail as imagens capturadas.

A garota se recusou a atendê-lo e contatou a polícia, que conseguiu rastrear o criminoso e prendê-lo em 2005. O hacker passou dois anos preso aguardando julgamento e só foi condenado esta semana.

Graham Cluley, consultor de tecnologia da firma de segurança Sophos, afirmou que ainda que a maior parte dos spywares seja criada com intenção de roubar identidade, senhas e informações bancárias de suas vítimas, é fácil para crackers programar vírus que controlem uma webcam. "Não é um grande problema, mas existe potencial para ataques dirigidos, já que mais e mais laptops agora vêm equipados com câmeras", comentou.

Este ainda não seria o primeiro caso de invasão de privacidade através de webcams. Em janeiro e fevereiro de 2005, dois hackers espanhóis foram presos em incidentes separados, ambos por tomar o controle da webcam de suas vítimas, lembrou o site The Register.

Outro caso semelhante aconteceu esta semana nos Estados Unidos, quando a jovem Marisel Garcia deixou um laptop para ser revisto pelo técnico Craig Matthew Feigin, estudante da Universidade da Flórida. Depois de revisto, o computador passou a apresentar novos problemas e foi levado a outro técnico, que descobriu que Garcia estava sendo fotografada pelo estudante, com auxílio de dois softwares, o de monitoramento online LogMeIn e um de sua própria autoria, Web Cam Spy Hacker.

Segundo o Ars Technica, foram feitas mais de 20 mil fotografias da vítima e a polícia local acredita que Feigin fez pelo menos outras oito ou nove vítimas. O jovem de 23 anos foi preso e liberado após pagamento de US$ 20 mil de fiança e pode ser condenado à prisão por modificação de dados ou acesso ilegal a computadores.


Fonte: Terra

Hacker que espalhou na web fotos da estrela de Hannah Montana é pego

Um hacker de 19 anos de idade que colocou na Internet algumas fotos espirituosas da estrela da Disney Miley Cyrus disse que foi invadido pelo FBI esta semana, depois de ter se gabado de que nunca seria pego.

O hacker Josh Holly se vangloriava abertamente de ter obtido as fotos de uma conta de e-mail da estrela de 15 anos de Hannah Montana, seriado de sucesso do Disney Channel sobre uma estudante que tem uma vida secreta como estrela pop.

Ele chegou a dar entrevistas a blogueiros e alegou que se mudava com muita freqüência e que as autoridades nunca iriam pegá-lo.

Mas Holly disse ao site Wired.com que o FBI o encontrou na segunda-feira, apreendendo três computadores e um telefone de sua casa em Murfreesboro, no Estado do Tennessee. Ele não foi detido ou multado.

"Foi só um tipo de sacudida. Eu fui pego de surpresa", disse ele ao Wired.com. "Acho que, no fim, alguém acabou me colocando em uma armadilha".

O FBI do Tennessee não respondeu a ligações para comentar o assunto, de acordo com a Wired.com e outras matérias da imprensa.

Holly, que age sob o apelido de "TrainReq", teve acesso a uma conta de e-mail usada por Cyrus em dezembro. Ele encontrou imagens da atriz com parte do corpo descoberta e mandando beijos que eram supostamente para o cantor Nick Jonas, do Jonas Brothers.

De acordo com notícias divulgadas na Internet, nenhum veículo que fala de celebridades comprou as fotos, dada a maneira ilegal como foram obtidas. Então, ele as publicou na Internet e as fotos se espalharam pela rede.

Uma envergonhada Cyrus, cuja imagem de boa moça tem sido cuidadosamente administrada pela Disney, desculpou-se publicamente pelas fotos, dizendo que eram "bobas, inapropriadas."


Fonte: Terra

quarta-feira, 24 de setembro de 2008

Bancos poderão ter domínio próprio do setor na Web

SÃO PAULO (Reuters) - Os bancos que operam no Brasil interessados em aumentar a segurança de clientes que fazem transações pela Internet podem utilizar um endereço para suas páginas criado exclusivamente para isolar o setor do restante de sites comerciais da Web terminados com o famoso sufixo "com.br".

O domínio "b.br" começou a funcionar nesta quarta-feira voltado apenas para instituições financeiras, informou o Núcleo de Informação e Coordenação do Ponto BR (NIC.br), entidade encarregada pela implementação de decisões e projetos do Comitê Gestor da Internet no Brasil.

Por ser exclusivo a endereços de bancos como www.banco.b.br, o novo sufixo deve aumentar a segurança de internautas, afirmou o diretor-presidente do NIC.br, Demi Getschko, em comunicado.

"Algumas da fraudes costumeiras e que preocupam os usuários ficarão impossibilitadas no b.br. Por exemplo, um site que tenha nome terminado em b.br será, certamente, um banco."

A confirmação dos registros dos endereços somente será feita após análise do NIC.br para assegurar a segurança do domínio.

O novo sufixo exige ainda adoção do protocolo de segurança DNSSEC, que torna mais difícil a clonagem de endereços por falsificadores de sites que capturam dados pessoais digitados inadvertidamente por internautas usuários de serviços de banco online, informou o NIC.br.

Procurada, a assessoria de imprensa do NIC.br não soube informar imediatamente se alguma instituição bancária já manifestou interesse no novo domínio.

Fonte: Reuters

terça-feira, 23 de setembro de 2008

Problemas da Web atingem vídeo da Al Qaeda sobre ataques de 2001

Um vídeo da Al Qaeda feito para marcar o aniversário dos ataques de 11 de setembro de 2001 contra os Estados Unidos apareceu na internet com mais de uma semana de atraso depois que sites islâmicos usados pela organização saíram do ar e um outro problema técnico atrasou sua distribuição.

O atraso do vídeo de 87 minutos e os problemas dos principais sites islâmicos, possivelmente gerados por hackers, arruinou a celebração da Al Qaeda dos ataques terroristas de 2001.

Trechos do vídeo, uma compilação de imagens de um documentário com mensagens de líderes da Al Qaeda incluindo o vice da organização Ayman al-Zawahri, foram transmitidos em 8 de setembro pela emissora Al Jazeera, que não informou como os conseguiu.

Uma versão completa somente chegou à Web na sexta-feira, oito dias depois do aniversário dos ataques. A Al Qaeda marcou os aniversários anteriores com vídeos, incluindo uma fita distribuída em 7 de setembro do ano passado na qual o líder da organização, Osama bin Laden, apareceu em vídeo pela primeira vez em quase três anos. Na ocasião ele apareceu fazendo um pronunciamento dirigido à população norte-americana.

A Al Qaeda atribui grande importância à propaganda distribuída pela Web e as produções de seu braço especializado em mídia, As-Sahab, são geralmente muito profissionais.

Ainda não se sabe ao certo porque sites normalmente favoráveis ao grupo ficaram fora do ar. No sábado, as duas páginas mais populares ainda não tinham retornado.

Quando sites islâmicos menos populares finalmente conseguiram colocar o vídeo inteiro no ar, que inclui um "último desejo" de um dos 11 seqüestradores dos aviões, internautas que tentavam baixar a gravação notaram que a senha que estavam usando estava errada.

Isso atrasou o lançamento do vídeo e irritou simpatizantes da Al Qaeda. Um deles escreveu: "Que Deus abençoe vocês, meus irmãos, mas a senha está errada."

O vídeo, no qual Zawahri acusa o Irã de participar de uma "cruzada" do Ocidente contra o Islã, exibe uma aparentemente nova imagem de um importante líder da organização, Mustafa Abu-al Yazid, o que lança dúvidas sobre a informação de que ele foi morto na fronteira do Paquistão com o Afeganistão no mês passado.

Os problemas no acesso aos sites sunitas coincidiu com um aparentemente amplo ciber-ataque coordenado, que fechou mais de 300 páginas xiitas, segundo a agência de notícias iraniana Fars. A agência afirmou que o ataque foi promovido pelo grupo de hackers Wahhabi Sunni, dos Emirados Árabes Unidos.

Fonte: HSM

segunda-feira, 22 de setembro de 2008

PF não consegue decifrar criptografia dos arquivos de Daniel Dantas

Olha a importancia de se ter um bom gestor de Segurança em TI. Eu acho impossível a empresa fabricante desses equipamentos disponibilizarem para a PF fornecer as chaves eletrônicas que abrem os arquivos.

Criptografado, conteúdo de computadores apreendidos no apartamento do banqueiro no Rio não é acessado pela perícia

Envolvidos na investigação estudam pedir ajuda para a empresa americana que criou o código de segurança para proteger os arquivos


Dois meses e meio depois, um dos principais materiais apreendidos pela Polícia Federal no dia em que a Operação Satiagraha foi deflagrada -cinco discos rígidos que estavam no apartamento do banqueiro Daniel Dantas, no Rio- permanece um enigma para os investigadores. Os HDs são protegidos por uma senha que a polícia não havia conseguido, até a última sexta-feira, desvendar.

Numa análise inicial, peritos da Polícia Federal disseram que precisariam de um ano para quebrar os códigos. Um dos peritos disse que nunca havia visto um sistema de proteção tão sofisticado no Brasil.

O delegado Protógenes Queiroz, que coordenou a Satiagraha, diz que os HDs "guardam segredos da República".

Na época da operação, a PF ventilou que 16 HDs haviam sido apreendidos numa "parede falsa" na casa de Dantas, um apartamento na avenida Vieira Souto, em Ipanema, na zona sul do Rio. Um investigador que participou do cumprimento da ordem judicial de busca e apreensão no apartamento confirmou que são cinco os HDs. São unidades externas de memória. Estavam dentro de um armário com porta de correr, num corredor que dá acesso ao quarto da mulher de Dantas. Estavam guardados numa sacola plástica.

Quando tentaram abrir os arquivos dos HDs, na superintendência da PF de São Paulo, os peritos descobriram que o acesso era criptografado. Isso significa que quem criou os arquivos inseridos nos HDs usou uma chave secreta para protegê-los. É como uma senha eletrônica. Sem ela, os arquivos, quando abertos, aparecem embaralhados e incompreensíveis na tela do computador.

O impasse levou os investigadores da PF a estudar uma alternativa jurídica para o rompimento do sigilo. Em conjunto com o juiz federal Fausto De Sanctis, informado há mais de um mês sobre os problemas nos HDs, os policiais discutem a possibilidade de obrigar, por ordem judicial, a empresa norte-americana que criou o software a fornecer as chaves eletrônicas que abrem os arquivos. É também aguardada a chegada de um grupo de peritos da PF de Brasília.

Não é a primeira vez que investigadores da Operação Satiagraha se vêem às voltas com dados criptografados do banco Opportunity, de Dantas. Em 28 de junho de 2006, os procuradores da República Rodrigo de Grandis e Ana Carolina Alves Araújo Roman informaram à 2ª Vara Federal de São Paulo que "muitos dos arquivos (mensagens de e-mail e anotações)" que integravam o disco rígido do banco estavam protegidos por senhas sigilosas, "o que torna impossível o seu acesso".

Origem
Dados do HD do banco, que fora apreendido em 2004 pela Operação Chacal, da PF, foram analisados e utilizados com ordem judicial na Satiagraha, que nasceu com o objetivo de averiguar a possível participação das empresas do grupo Opportunity no financiamento do mensalão. O HD foi copiado por ordem da Justiça Federal de São Paulo. O ato da cópia, feita por peritos da PF, foi acompanhado por representantes do Ministério Público Federal e um advogado do Opportunity.
Em 2004, os procuradores pediram à Justiça que oficiasse a IBM, detentora do software usado na criptografia, que apresentasse dois técnicos "habilitados a trabalhar com o programa Lotus Notes e com sistema de criptografia".

A Folha apurou que a PF, por meio de peritos do INC (Instituto Nacional de Criminalística) de Brasília, conseguiu depois quebrar esses códigos. O INC informou aos procuradores que tinha condições de romper o sigilo dos arquivos, que foram enviadas a Brasília. Foram desses discos que saíram o que a PF julga serem os principais indícios de que o Opportunity cometeu uma série de fraudes financeiras.
Os discos não foram os únicos aparelhos que Dantas protegia com códigos. Ele usava celulares criptografados, os quais o banqueiro chamava de "pretinhos". Quando precisava ter conversa reservada, ele pedia ao interlocutor para falar no "pretinho". Para gravar essas conversas, os investigadores tiveram de romper a codificação usada por executivos do Opportunity em seus celulares.

No depoimento de seis horas que prestou à CPI dos Grampos, em 13 de agosto, Dantas não foi questionado sobre o conteúdo dos HDs por nenhum parlamentar. Limitou-se a responder uma pergunta genérica do presidente da comissão, Marcelo Itagiba (PMDB-RJ), se tinha ou não uma "parede falsa" no seu apartamento. "Eu tenho um armário no meu apartamento, com portas de correr. São várias. Eu não tenho nenhuma parede falsa."

Fonte: Folha Online

terça-feira, 16 de setembro de 2008

Hackers invadem site do acelerador de partículas

Com o início do polêmico e atrativo experimento, os invasores zombaram da segurança de rede do laboratório europeu

Assim que os cientistas começaram os testes no grande colisor da hádrons da Organização Européia de Pesquisa Nuclear - CERN, na semana passada (segunda de setembro), na Suíça, hackers fizeram uma gozação com a segurança de rede do laboratório europeu.

O LHC, um acelerador de partículas gigantes destinado a pesquisas científicas, foi construído em uma planta subterrânea na fronteira da França com a Suíça. Na quarta-feira (10 de setembro), quando a máquina estava quase começando a ser testada pela primeira vez, um grupo que se auto-denominou "Equipe de Segurança Grega" invadiu um computador conectado ao LHC e modificou uma página de internet do CERN com uma mensagem em grego.

De acordo com o jornal Daily Telegraph, os hackers ridicularizaram a equipe de segurança de TI da CERN como "bunch de escolares". Eles declararam não ter nenhum plano para interferir nos experimentos com o LHC; que apenas queria mostrar os problemas de segurança do laboratório.

A CERN não respondeu à InformationWeek EUA para comentar o caso. Em entrevista à BBC, o representante James Gillies afirmou que não houve danos, mas o incidente revelou a necessidade de mais segurança.

A página hackeada foi removida, mas o Daily Telegraf preservou uma imagem.

Um cientista que não quis se identificar contou ao jornal que os hacker estiveram "a um passo" de um computador que controla uma das máquinas do colisor de hádrons. Se eles tivessem conseguido acessar o sistema, poderiam ter desligado algumas partes do LHC.

O LHC chamou a atenção da comunidade internacional pelos objetivos ambiciosos de sua construção. Os cientistas buscam recriar o fenômeno do Big Bang, que deu origem ao universo, na busca de entender questões em aberto no campo da física. Quando se começou a falar no projeto, surgiram questionamentos do potencial da máquina de criar um buraco negro que acabaria com o planeta, hipótese descartada pelos autores da proposta e outros representantes da comunidade científica.


Fonte: IT Web

segunda-feira, 15 de setembro de 2008

Nova ameaça pode roubar cookies HTTPS

A ferramenta baseada em Python colhe informações SSL inseguras e as grava, podendo roubar informações de login e senhas

Um ataque denominado CookieMonster que se você usa serviços baseados em web que envolvem credenciais de login, como webmail ou internet banking, é bom ficar atento.

“O CookieMonster é uma ferramenta baseada em Python que colhe ativamente cookies HTTPS inseguros e os grava, além de cookies normais http para arquivos compatíveis com Firefox”, explica Mike Perry, pesquisador de segurança que criou o software.

O próprio termo HTTPS supõe segurança, já que o S aplica-se a Secure Sockets Layer, ou SSL.

Infelizmente, ocorre que muitos sites não configuram adequadamente a propriedade “apenas sessões encriptadas” de seus cookies. Tais sites acabam enviando cookies HTTPS sem proteção. Isto permite que os hackers possam conduzir ataques cruzados entre sites, para injetar dados maliciosos em qualquer página online que o usuário visitar, e então encontrar os cookies relacionados.

Como os cookies HTTPS são cheios de informações de autenticação, podem ser usados para acessar contas de internet banking, webmail e outras.

“O aspecto mais importante deste tipo de ataque que a maioria das pessoas parece esquecer é a capacidade de se escolher arbitrariamente os cookies para uma lista de domínios inseguros de cada cliente IP em uma rede, mesmo quando o usuário não estiver acessando tais sites”, detalha Perry, em um post de seu blog. “O segundo ponto refere-se a como a ferramenta ainda é capaz de comprometer arbritariamente sites com SSL inseguras no caso comum sem a necessidade de prover uma lista de alvos”.

Perry deixou o CookieMonster disponível para um grupo limitado de pesquisadores de segurança e planeja abri-la para o público em breve.

Perry propõe o seguinte teste para ver se os sites que você usa são vulneráveis: “Para checar seus sites no Firefox, ‘Privacidade’ na janela de Preferências, e clique em ‘Mostrar Cookies’. Para determinado site, examine os cookies individuais para o nome principal do site e qualquer subdomínio, e se algum tiver ‘Envie para: somente conexões encriptadas’, apague-o. Depois, tente visitar seu site de novo. Se ele ainda te permite entrar, o site é inseguro e sua sessão pode ser roubada. Você deve avisar o responsável pelo site”.

Ao tentar este procedimento com dois cookies do Google com o “Apenas conexões encriptadas”, o site parece ser vulnerável ao CookieMonster. Um representante do Google confirmou e disse que os engenheiros estão trabalhando com Perry para eliminar a brecha.

“Usuários do Gmail preocupados com a questão podem se proteger ao ativar a opção ‘sempre http’ em suas contas”, adverte o representante do Google. “A correção que planejamos publicar em breve destina-se clientes que não ativaram esta preferência.

Mas o Google não é o único vulnerável. Perry publicou uma lista de sites que parecem ter o mesmo problema.

Mais informações sobre o CookieMonster.

Fonte: IT Web

sexta-feira, 12 de setembro de 2008

Boeing 787 vulnerável a ataque hacker

Quem quer brincar de Flight Simulator com um avião de verdade? Imagina você dentro de um avião e um NERD na poltrona ao lado pilotando o avião.

A Administração Federal de Aviação Americana divulgou documento informando que o novo Boeing 787 Dreamliner pode ter uma vulnerabilidade séria de segurança em sua rede de bordo que permitiria a um hacker acessar, de dentro do avião, o sistema de controles da aeronave.

O 787 possui um sistema criado para dar aos passageiros acesso à internet durante viagens que é conectado ao sistema de comunicação, controle e navegação, bem como à rede de suporte administrativo e empresarial, que se comunica com técnicos que estejam no solo, conforme noticiou o site The Inquirer.

A Boeing afirmou estar ciente do problema e já desenvolveu uma solução, que entrará em testes em breve, com a separação física das redes e uso de firewalls. Com mais de 800 encomendas do novo modelo, que devem ser entregues a partir de novembro, a FAA exige que a Boeing demonstre a solução antes que os aviões entrem em operação.

De acordo com o site Wired, os testes acontecerão em março, quando o Dreamliner sair do solo para seu primeiro vôo teste.

Fonte: baguete.com.br

Falha em WordPress permitiria redefinir senhas

Os criadores da popular ferramenta de blogs WordPress recomendaram que todos os usuários de sua ferramenta baixem e instalem a nova atualização do sistema, 2.6.2.

Segundo o site heise Security, todas as versões anteriores, incluindo a 2.6.1, traziam um erro que permitia que, em sites com registro aberto, criar um usuário que sobrescrevesse a senha de outro usuário já existente baseado em um valor aleatório.

Além da confusão, o problema poderia se tornar mais grave graças a uma falha do método aleatório usado pelo sistema, que permitiria prever as senhas geradas aleatoriamente e assim descobrir as novas credenciais de um usuário com privilégios elevados, por exemplo.

Os desenvolvedores do WordPress garantiram que o ataque é de alto nível de dificuldade, mas por causa do risco uma atualização foi rapidamente preparada, noticiou o site ZDNet, acrescentando que o erro é um problema do PHP, a linguagem na qual o Wordpress foi escrita, e outras aplicações podem estar vulneráveis.

A nova versão pode ser baixada no endereço wordpress.org e usuários do serviço gratuito WordPress.com não precisam se preocupar com instalação.

Fonte: Geek

Nasa admite infecção de laptops em estação espacial por malware

A Nasa confirmou em 27/08 que um malware, identificado como "W32.Gammima.AG" pelo site SpaceRef, conseguiu quebrar barreiras de segurança e infectar um laptop usado dentro da Estação Espacial Internacional (da sigla em inglês, ISS) no dia 25/08.

A primeira citação ao malware na ISS aconteceu em 11 de agosto, quando o relatório diária da Nasa na estação descreve que o russo Sergey Volkov, comandante da estação, "trabalhava no laptop russo RSS-2" e "reve acesso a cartões com fotos após uma checagem de vírus pelo Norton AntiVirus".

Uma semana mais tarde, Volkov descobriu outro laptop russo, desta vez o RSK-1, fazendo varreduras em seu disco rígido por malwares.

No dia seguinte, o russo transmitiu os resultados da checagem para o centro de operações na Terra, enquanto o astronauta Greg Chamitoff fazia testes em outro laptop possivelmente infectado.

"Todos os laptops A31p estão atualmente sendo carregados com a última versão do antivírus Norton, da Symantec, e arquivos de definição atualizados para aumentar a proteção", afirmou a Nasa.

O W32.Gammima.AG é um worm para Windows com mais de um ano de atuação que rouba informações de jogadores de 10 tipos de games online diferentes, alguns específicos para o mercado chinês. O malware também planta um rootkit no sistema infectado e transmite dados para um servidor remoto.

Atualmente, o worm não representa qualquer ameaça para a estação, segundo o porta-voz Kelly Humphries. "Nunca foi uma ameaça de possível controle das operações do computador".

Fonte: IDG Now

quinta-feira, 11 de setembro de 2008

Pendrive com movimentações de tropas britânicas é encontrado em chão de boate

Foi encontrado pendrive carregado com movimentações de tropas no chão da boate “The Beach”, em Newquay, Cornualha.

O pendrive foi encontrado por um baladeiro qualquer que imediatamente o entregou (ou vendeu) para um jornal nacional.

O Ministério da Defesa está investigando o incidente, mas o fato é que mais de 120 pendrives vitais foram perdidos pelo Ministério desde 2004, sendo que 26 somente este ano com informações consideradas secretas e restritas.

Não me conformo como um exército não usa nenhum tipo de "segurança/criptografia" nos dados dos pen-drives entregues para os soldados.

Fonte:BBC

Falha interrompe negócios da Bolsa de Londres

A bolsa de Londres, London Stock Exchange, sofreu nesta segunda-feira a pior falha de sistema em oito anos, forçando o terceiro maior mercado de ações do mundo a suspender os negócios pela maior parte do dia, enfurecendo seus usuários.

O problema ocorreu depois que os mercados voltaram do fim de semana com a notícia de que o governo dos Estados Unidos decidiu assumir o controle das empresas de financiamento hipotecário Fannie Mae e Freddie Mac.

"É horrível. Em um dia em que os olhos do mundo estão todos observando os mercados financeiros, para nós não poder negociar é assustador", disse um operador.

"Temos a maior tomada de controle da história com as coisas da Freddie Mac e não podemos operar. É terrível."

A bolsa de Johanesburgo, que usa a plataforma TradElect da LSE, também suspendeu suas operações. A TradElect foi lançada pela LSE em junho do ano passado. Uma falha anterior no sistema ocorreu em novembro daquele ano, mas durou menos de uma hora.

"Esta paralisação de hoje claramente atingiu mais uma vez a reputação da LSE especialmente em um dia como hoje, reforçando que ela pode não ter sido capaz de lidar com os volumes desta manhã", disse um operador.

A bolsa não informou se o volume de operações foi o problema e não deu detalhes sobre o que causou a falha.

A LSE, terceira maior bolsa do mundo em volume de negócios no primeiro semestre deste ano, abriu normalmente suas operações às 4h (horário de Brasília), mas problemas de conectividade deixaram alguns operadores sem poder trabalhar, forçando uma suspensão das operações para assegurar que ninguém ficasse em desvantagem.

Durante a tarde, a bolsa informou que a situação de re-conexão dos clientes estava "levando mais tempo que o esperado".

Em 17 de junho, a bolsa de Milão, comprada pela LSE em outubro do ano passado, suspendeu seus negócios por causa de problemas técnicos.

A suspensão nas operações da LSE é a mais longa sofrida pela bolsa desde 5 de abril de 2000, quando problemas com um sistema mais antigo de negociação causou uma parada de oito horas nos trabalhos.

Fonte: HSM

quarta-feira, 3 de setembro de 2008

Falha de segurança é detectada no Google Chrome

Testei o Chrome e a primeira impressão é de que ele é rápido (mais que os outros), traz novas novidades na forma de trabalhar como os links mais acessados ao abrir uma nova aba, o gerencioador de tarefas que exibe informações sobre o uso da Memória, CPU e Rede. Entre outras coisas, mas com poucos testes pude notar que vários sites têm o layout "zuado" sem contar que um projeto onde existe algumas páginas usando o "extjs" que funciona perfeitamente no IE e no FF não funcionou nele. É uma grande novidade, mas acredito que ainda vai demorar um bom tempo para o Chrome desbancar IE e FF.

Todo mundo sabe que quando um gigante como o Google lança algum programa novo, metade da população mundial tenta descobrir um jeito de descobrir uma falha no produto para aparecer. O motivo pode ser até mais nobre do que este algumas vezes, mas estou divagando. O importante é que já encontraram uma falha no Google Chrome.

O grande lance é que o Google usou uma versão velha do Webkit, um módulo que a Apple também utiliza no Safari. Só que Apple lançou um patch para consertar essa falha há uns 2 meses e aparentemente ninguém do Google prestou atenção.

Essa falha permite que um cara malvado execute um programa java na máquina de um usuário de bem, que utiliza o Chrome.

Tá certo que para fazer isso, o usuário teria que autorizar a ação, então teria que rolar um pouco de engenharia social. Tipo "Você prefere a loira ou a morena? Clique na foto" ou algo assim.
Portanto, crianças, não se esqueçam: não conversem com estranhos nem cliquem em qualquer botão que aparece.

Fonte: Terra

sexta-feira, 29 de agosto de 2008

Pesquisador apresenta novo ataque que ameaça sistemas DNS - Segurança

Um físico russo, que deveria estar morrendo de tédio, conseguiu piratear o patch feito de urgência recentemente para corrigir a falha do DNS que todo o mundo está falando.

Evgeniy Polyakov usou dois computadores e uma conexão banda larga para enganar o patch e provocar um redirecionamento para um site falso, tudo isso em apenas 10 horas de trabalho.

Segundo E. Polyakov, um ataque de servidor gera aproximadamente 40'000 a 50'000 respostas falsas antes de cair na correta. Ele também notou que se o bom port é encontrado "a probabilidade de envenenamento DNS efetivo é superior à 60%".

Os especialistas em segurança que foram avisados sobre este hack conseguiram reproduzí-lo e previnem a comunidade de que o patch pode ser efetivamente explorado para redirecionar o tráfego internet de um site de e-banking, por exemplo, para um site falso onde os piratas podem então roubar as senhas dos usuários.

O pirata explica no seu blog os detalhes técnicos do hack e acrescenta que a extensão DJBDNS também é vulnerável a esta falha.

Parece que a extensão de segurança DNSSec é a melhor solução imediata, na espera de uma melhor. Solução que já foi aplicada por vários governos.


Framingham - Código de russo mostra como é possível explorar falha, que não é grave, para inserir dados falsos nos sistemas da internet.

Os servidores do sistema de nomes e domínios na internet (DNS, do inglês Domain Name System), afetados por um código malicioso em julho, ainda não foram completamente recuperados por correções, afirmou um pesquisador russo na sexta-feira (08/08).

Evgeniy Polyakov mostrou um código que, ao explorar uma falha no DNS, torna possível a inserção de dados falsos em sistemas que usam a versão mais atualizada do software open source BIND (Berkeley Internet Name Domain), que roda a maioria dos servidores DNS da web.

Esta versão é a BIND 9.5.0-P2, lançada no dia 2 de agosto como um complemento da atualização inicial, divulgada em 8 de julho, quando o pesquisador Dan Kaminsky revelou a falha no DNS e coordenou seu ajuste.

Ambas as atualizações incluíram a randomização das portas do servidor para reduzir as probabilidades de “envenenamento de cachê”, termo usado para descrever os ataques que têm relação com a maneira com que clientes e servidores DNS obtém dados de outros servidores DNS na internet.


Segundo a demonstração da falha feita por Polyakov, contudo, é possível inserir instruções maliciosas em um servidor DNS rodando o BIND 9.5.0-P2. Para tal, foram necessárias 10 horas e dois PCs conectados ao servidor via uma rede Gigabit Ethernet (GigE).

Segundo o presidente do Internet Software Consortium, Paul Vixie, a ameaça mostrada por Polyakov é pequena em comparação com a facilidade com que os atacantes podem ‘envenenar’ os cachês de servidores DNS desatualizados.

“Qualquer servidor DNS com um firewall pode suavizar o ataque de Polyakov”, explica Vixie. “E, em algum ponto, o ISC precisará incluir esta ação no BIND, é claro.”

O próprio pesquisador russo disse que há pouco para se preocupar em relação ao problema.

Fonte: IDG NOW